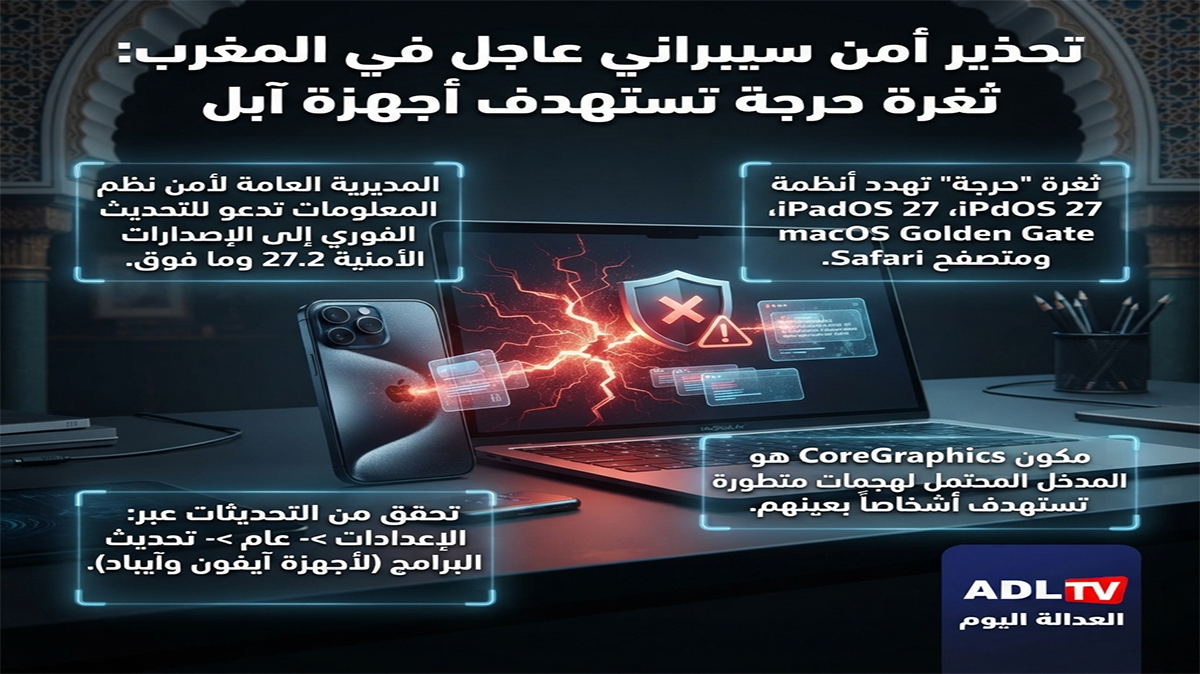
أطلقت “المديرية العامة لأمن نظم المعلومات”، التابعة لـ”إدارة الدفاع الوطني”. تحذيرا أمنيا في شأن ثغرات مصنفة “حرجة” تطال أنظمة التشغيل والأجهزة التابعة لشركة “آبل”. داعية المستخدمين لتثبيت التحديثات التصحيحية دون تأخير.
جاء ذلك عقب إعلان شركة “أبل” عن وجود مؤشرات على استغلال إحدى الثغرات في هجمات متطورة استهدفت أشخاصا محددين.
يأتي هذا التحذير، في أعقاب تحديثات أمنية نشرتها “آبل” يوم 26 أكتوبر 2026. همت معالجة مجموعة من الاختلالات التي تمس أنظمتها ومتصفح “سفاري”.
هنا لا بد من التوضيح، أن هاته المخاطر المرتبطة بهاته الثغرات تتفاوت بحسب طبيعتها وشروط استغلالها. والتي قد تشمل تنفيذ تعليمات برمجية دون ترخيص، أو كشف بيانات حساسة، أو تجاوز بعض آليات الحماية. فضلا عن التأثير في استقرار الأنظمة والخدمات.
تكتسب هاته الثغرة، المعروفة بالمعرف “CVE-2026-86950” أهمية خاصة ضمن هذه التحديثات، لارتباطها بمكون “CoreGraphics”، المسؤول عن معالجة العناصر الرسومية داخل أنظمة “آبل”.
في هذا السياق، أفادت الشركة بأن معالجة ملف أعد بصورة خبيثة قد تتيح تنفيذ تعليمات برمجية عشوائية. مفيدة بعلمها بمضمون تقرير يفيد بإمكانية استغلال الثغرة في هجوم بالغ التطور يستهدف أفرادا بعينهم يستخدمون إصدارات من نظام “iOS” سابقة لـ”iOS 27″.
معطى لا يعني أن جميع مستخدمي أجهزة “آبل” تعرضوا للاختراق، لكنه يؤكد أن الخطر يتجاوز مجرد احتمال نظري لوجود خلل تقني. كما أن وصف الهجمات بأنها “موجهة” لا يتيح، في حد ذاته، تحديد هوية المستهدفين أو عددهم أو الجهات التي تقف وراءها، ما لم تصدر معطيات إضافية موثوقة في هذا الشأن.
تكمن خطورة وجود ثغرات من هذا النوع، في إمكانية تحويل خلل داخل أحد مكونات النظام إلى مدخل لتنفيذ عمليات غير مشروعة. خاصة عندما يجري استغلاله ضمن هجوم مصمم لاستهداف مستخدم معين. ما قد يتيح، بحسب طبيعة الثغرة والظروف التقنية المحيطة بها. الوصول إلى بيانات أو تنفيذ تعليمات داخل الجهاز، دون أن يعني ذلك بالضرورة تحقق جميع هذه النتائج في كل حالة.
هنا لا بد من التوضيح، أن هاته التحديثات الأمنية المعلن عنها تشمل مجموعة واسعة من منتجات الشركة. ضمنها هواتف “آيفون” وأجهزة “آيباد” وحواسيب “ماك”. إضافة لمتصفح “سفاري” وأجهزة “آبل تي في” والساعات الذكية ومنتجات الواقع المختلط.
تضم الإصدارات التي ينبغي التحقق من تحديثها، وفق قوائم “آبل” الأمنية المنشورة في 26 أكتوبر 2026. أنظمة “iOS 18 وiPadOS 18″، التحديث يكون إلى الإصدار “18.7.11” أو الإصدار الأمني المناسب للجهاز. “iOS 26 وiPadOS 26″، التحديث يكون إلى الإصدار “26.7.2”. “iOS 27 وiPadOS 27″، التحديث يكون صوب الإصدار “27.2”. “macOS Sequoia”، التحديث يكون إلى الإصدار “15.8.2”. “macOS Tahoe”، التحديث يكون إلى الإصدار “26.7.2”. “macOS Golden Gate”، التحديث يكون صوب الإصدار “27.2”. “Safari”، التحقق من توفر الإصدار “27.2” للأجهزة والأنظمة المتوافقة. “tvOS وwatchOS وvisionOS”، التحقق من تثبيت التحديثات الأمنية المناسبة، بما فيها الإصدارات المشار إليها في نشرات الشركة.
تجدر الإشارة، أن الإصدارات المتاحة، تختلف بحسب طراز الجهاز والنظام الذي يدعمه. لذلك ينبغي عدم الاعتماد على رقم إصدار واحد لجميع المنتجات. بل مراجعة صفحة التحديثات الأمنية الرسمية الصادرة عن الشركة للتحقق من الإصدار المناسب لكل جهاز.
لمواجهة هاته المخاطر، دعت “المديرية العامة لأمن نظم المعلومات”، عبر “مركز اليقظة والرصد والتصدي للهجمات المعلوماتية”. إلى الإسراع بتطبيق التحديثات والرجوع للنشرات الرسمية الصادرة عن “آبل” للحصول على التفاصيل التقنية المتعلقة بالثغرات والإصلاحات المتاحة.
في هذا الشأن، يمكن لمستخدمي “آيفون” و”آيباد” التحقق من التحديثات عبر الدخول إلى “الإعدادات”، ثم “عام”، فـ”تحديث البرامج”.
أما على حواسيب “ماك”، فيمكن التحقق من التحديثات من خلال “إعدادات النظام”، ثم “عام”، واختيار “تحديث البرامج”. كما ينبغي تثبيت الإصدار المناسب للجهاز، وإعادة تشغيله إذا تطلب الأمر ذلك.
إلى جانب التحديث، تظل الممارسات الأساسية للأمن الرقمي ضرورية. من قبيل تجنب فتح الملفات المشبوهة، وعدم تثبيت تطبيقات من مصادر غير موثوقة. مع ضرورة الاحتفاظ بنسخ احتياطية من البيانات المهمة. غير أن هاته التدابير لا تعوض تثبيت التصحيحات الأمنية التي أصدرتها الشركة لمعالجة الثغرات المعروفة.
يضع التحذير المغربي مسألة الأمن السيبراني في صلب حماية المعطيات الشخصية وسلامة الأنظمة الرقمية.
جدير بالذكر أن “القانون رقم 05.20″، المتعلق بالأمن السيبراني. يشكل أحد الأطر الوطنية المنظمة لهذا المجال، فضلا عن النصوص التنظيمية المرتبطة بتطبيقه. كما يوفر “القانون رقم 09.08″، المتعلق بحماية الأشخاص الذاتيين اتجاه معالجة المعطيات ذات الطابع الشخصي، إطارا لحماية البيانات الشخصية. فيما ينص “الفصل 24 من الدستور المغربي” على حماية الحياة الخاصة.
مع ذلك، فإن نطاق الالتزامات المنصوص عليها في قانون الأمن السيبراني يتم تحديده بحسب طبيعة الجهات والأنظمة المشمولة بمقتضياته. وبالتالي لا يصح اعتبار جميع أحكامه تنطبق تلقائيا على كل مستخدم فردي لهاتف أو حاسوب. لكن احتمال تسريب المعلومات أو الوصول غير المشروع إليها يبرز أهمية حماية البيانات. سواء تعلق الأمر بمستخدمين أفرادا أو بمؤسسات تتعامل مع معلومات مهنية وشخصية حساسة.
يقظة تزداد اهمية بالنسبة للصحافيين والمهنيين والمسؤولين الذين يستخدمون أجهزتهم في تخزين المراسلات والوثائق أو الولوج إلى حسابات العمل. إذ قد تتجاوز تبعات الاختراق صاحب الجهاز لتطال بيانات أطراف أخرى، تبعا لطبيعة المعلومات المخزنة والصلاحيات المرتبطة بالحسابات والتطبيقات.
هكذا، وفي ظل استمرار تطور الهجمات السيبرانية، تبرز التحديثات الأمنية بوصفها خط دفاع أساسي للحد من استغلال الثغرات المعروفة. فبينما لم تحدد المعطيات المنشورة حتى الآن نطاق الهجمات المرتبطة بالثغرة المذكورة أو هوية المستهدفين. إلا أن تأكيد “آبل” علمها بتقرير عن استغلال محتمل لها في هجمات متطورة، يجعل التحديث الفوري الإجراء الأكثر إلحاحا للمستخدمين المعنيين.
من هنا، يظل المطلوب عمليا هو التحقق من إصدار النظام المثبت على الجهاز، وتطبيق التحديث المتاح والمتوافق معه. فضلا عن الاعتماد على النشرات الرسمية للمديرية العامة لأمن نظم المعلومات وشركة “آبل”. تفاديا للمعلومات غير الدقيقة أو الروابط الاحتيالية التي قد تستغل التحذيرات الأمنية لاستهداف المستخدمين.